Quand des pirates exploitent la faille d'un logiciel, son fabricant doit-il payer les dégâts ?
· Sciences et numérique
Dans la nuit du 11 au 12 octobre, des pirates ont pris à distance le contrôle des frigos de centaines de supermarchés français, contraints de jeter leurs produits.
Le contexte
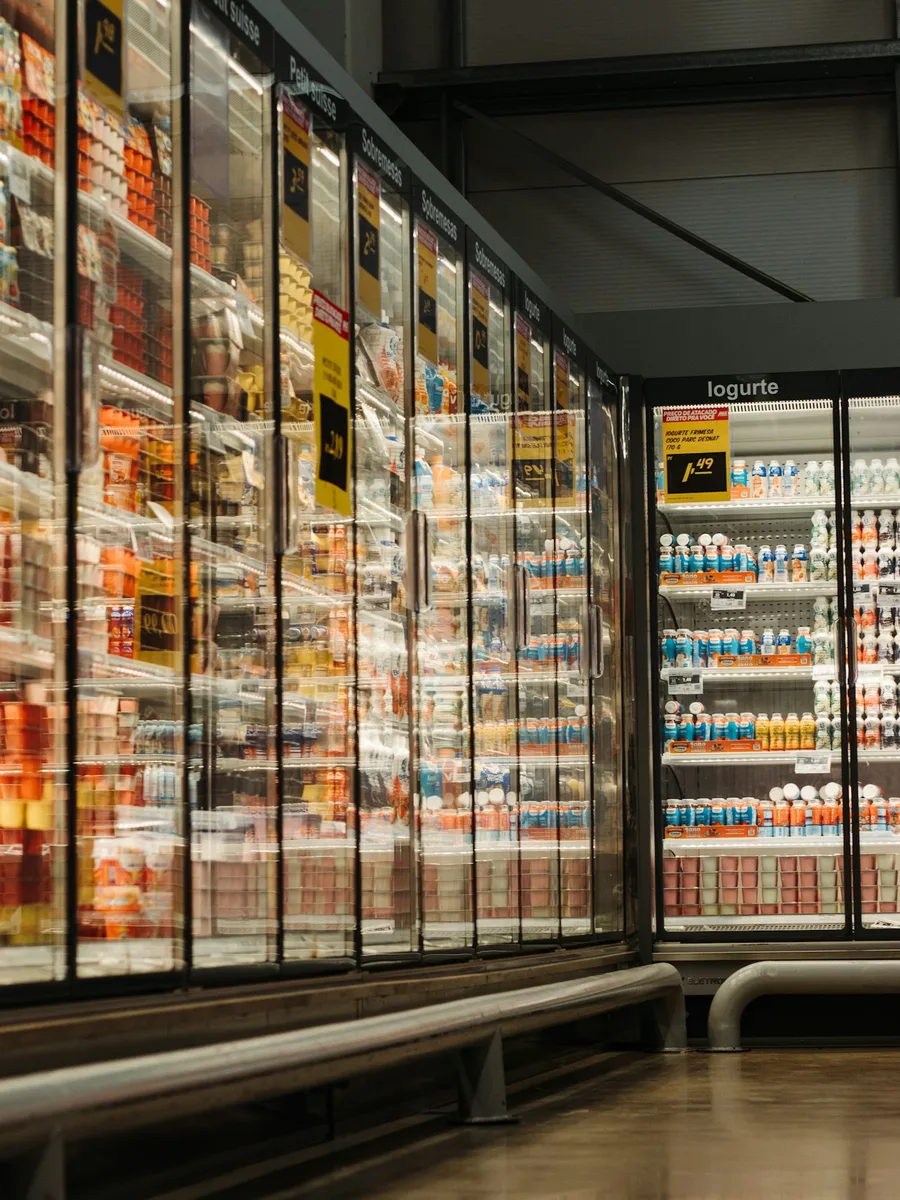
Lundi 12 octobre, vers 5 heures du matin, Sophie Matt, qui gère un supermarché en Alsace, reçoit une alerte. En arrivant, elle trouve ses meubles de surgelés dégivrés. « On est en train de jeter 50.000 euros de marchandises », a-t-elle raconté à Europe 1.
Dans la nuit de dimanche à lundi, des pirates ont pris la main à distance sur les installations frigorifiques de plusieurs enseignes : au moins 300 magasins Intermarché et Netto, moins d'une centaine de magasins U, une trentaine de Monoprix et plusieurs Leclerc, selon l'AFP. D'après BFMTV, cité par le Journal du Geek, ils ont déclenché des dégivrages en pleine nuit, avec des consignes poussées jusqu'à 50 °C. Un Leclerc de Wasselonne (Bas-Rhin) aurait jeté pour 220 000 euros de produits.
Un logiciel danois en cause
Les systèmes visés sont des régulateurs du fabricant danois Danfoss, selon une source proche du dossier citée par l'AFP. Saisie par le Premier ministre, l'Agence nationale de la sécurité des systèmes d'information (Anssi) a identifié une faille dans le logiciel d'une entreprise danoise et pris contact avec l'éditeur. Danfoss avait lui-même signalé le 18 septembre une vulnérabilité permettant de lire et de modifier des réglages, sans que le lien avec l'attaque soit établi à ce stade. Selon BFMTV, les pirates ont ciblé d'anciennes versions du logiciel, antérieures à la version 4.
Le parquet de Paris a ouvert une enquête et les auteurs restent inconnus. Intermarché estime que son assurance ne couvre pas ce type d'incident en magasin. Pour Antoine Hautin, du cabinet Almond, cité par l'AFP, ces systèmes de froid industriel ont été pensés pour la fiabilité et le coût, pas pour résister à des pirates. En attendant, ce sont les magasins qui jettent et qui paient.
Les arguments pour
- Seul le fabricant peut corriger la faille à la source Un supermarché ne peut pas réécrire le logiciel qui pilote ses frigos : l'Anssi s'est d'ailleurs adressée à l'éditeur pour traiter la faille. Faire peser le coût d'une attaque sur celui qui conçoit le produit l'incite à le sécuriser avant de le vendre, plutôt qu'après les dégâts.
- Sinon, des commerçants paient seuls pour une faille qu'ils n'ont pas créée Intermarché estime que son assurance ne couvre pas ce type d'incident, et un seul magasin Leclerc aurait jeté 220 000 euros de produits. Sans responsabilité du fabricant, la perte reste entière chez des magasins qui ont acheté un équipement présenté comme fiable.
- Des équipements conçus pour le prix plutôt que pour la sécurité Selon le consultant Antoine Hautin, cité par l'AFP, les systèmes de froid industriel ont été pensés pour la fiabilité et le coût, pas pour la cyberprotection. Tant qu'une faille ne coûte rien à celui qui l'a laissée, ce choix a peu de raisons de changer.
Les arguments contre
- Mettre à jour son matériel relève de celui qui l'exploite Danfoss avait publié le 18 septembre une alerte sur une vulnérabilité de son logiciel, et les pirates auraient visé des versions anciennes, selon BFMTV. Si ce lien se confirme, rendre le fabricant responsable d'équipements non mis à jour reviendrait à lui faire payer un entretien qu'il ne maîtrise pas.
- Les responsables sont les pirates, pas le fabricant Le parquet de Paris a ouvert une enquête pour retrouver les auteurs et chiffrer les pertes. Faire payer d'office l'éditeur à chaque attaque ferait de lui l'assureur de tous ses clients, et ce coût finirait répercuté sur le prix des équipements.
Sources
- Des supermarchés français touchés par une cyberattaque inédite de leurs installations frigorifiques (AFP), Bourse Direct (2026)
- « On a jeté 50.000 euros de marchandises » : après la cyberattaque, les grandes surfaces comptent leurs pertes, Europe 1 (2026)
- Près de 300 magasins touchés par le piratage de leurs systèmes frigorifiques, un cauchemar pour la grande distribution, Journal du Geek (2026)
Vote ouvert jusqu’au .